2026年現在、日本を代表する飲料・食品メーカーであるアサヒグループを襲った大規模なシステム障害およびサイバー攻撃の動向に大きな関心が寄せられています。企業活動のデジタル化が進む現代において、サプライチェーンや受発注システムへの影響は社会全体に直結する重大な問題です。本記事では、これまでの発生経緯から業務への具体的な影響、そして現在の復旧状況に至るまでの最新情報を分かりやすく解説します。
アサヒグループを襲ったサイバー攻撃の現在地とは?発生の背景とシステム障害の全貌
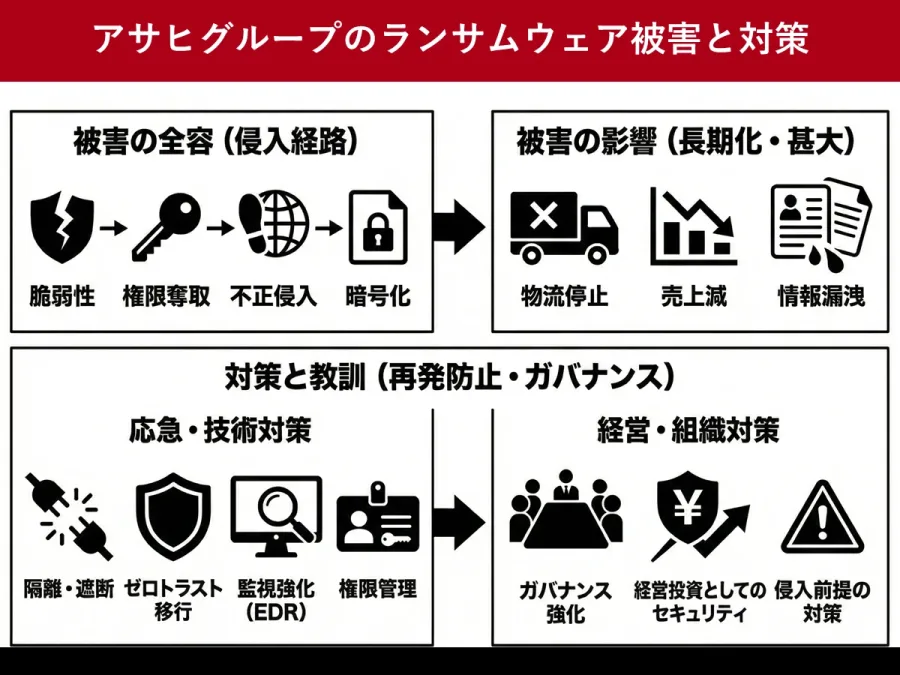
アサヒグループに対するサイバー攻撃の発生は、企業における情報セキュリティの脆弱性や、サプライチェーン全体を巻き込むリスクの大きさを改めて浮き彫りにしました。公式発表や報道各社の取材データによると、現代の高度なランサムウェア攻撃や不正アクセスは、単一の拠点にとどまらず、グループ全体のネットワーク基盤を標的とする傾向が強まっています。
今回のシステム障害において最も注目すべき点は、各事業会社が連携する基幹システムの一部に影響が及んだことです。これにより、日々のルーティン業務や情報伝達ルートに一時的な混乱が生じました。専門家の分析によると、最近のサイバー攻撃は標的型攻撃やサプライチェーンの弱点を突く手口が巧妙化しており、大企業といえども高度な警戒と継続的なインフラ刷新が不可欠となっています。
発生からこれまでの経緯と被害状況を時系列で検証
インシデント発生から現在に至るまでの経緯を正確に把握することは、事態の深刻度を正しく理解する上で極めて重要です。ここでは、公表された事実および報道ベースのデータを整理し、時系列でその全貌を振り返ります。
| 時期・タイミング | 発生した主な出来事・状況 | 公式発表・対応の要点 |
|---|---|---|
| 発覚当初 | グループ内システムにおける異常検知、一部ネットワークの遮断 | 不正アクセスの可能性を察知し、直ちに緊急対策本部を設置 |
| 初期対応期 | 被害拡大防止のためのサーバーおよび端末のネットワーク切り離し | 外部専門機関と連携し、影響範囲の特定とフォレンジック調査を開始 |
| 業務影響期 | 受発注業務や物流管理システムにおける一時的な手動運用への切り替え | 取引先への影響を最小限に抑えるための迂回ルートや代替手段の確保 |
| 現在(2026年) | 段階的なシステム復旧とセキュリティ強化、再発防止策の徹底 | 安全性検証を経た順次稼働再開およびガバナンス体制の再構築 |
上記の経緯からも分かる通り、企業側は被害の拡大を防ぐために迅速なネットワーク遮断を行いました。これにより一時的な業務負荷やサプライチェーンへの調整が生じましたが、段階的な安全確認と復旧作業が着実に進められています。
業務およびサプライチェーンに及ぼした影響の深層
大規模なシステム障害が発生した場合、最も懸念されるのは日々の営業活動や取引先、そして消費者への影響です。アサヒグループのケースでは、ビールや飲料などの製造・出荷を支える受発注システムや物流管理機能の一部に遅れや調整が発生しました。
製造業や流通業において、ITシステムは単なる事務効率化の道具ではなく、工場の稼働スケジュールやトラックの配車計画を最適化する「神経系」そのものです。システムが機能不全に陥った際、現場の担当者は一時的に手動や個別連絡による代替運用を余儀なくされました。この対応は現場スタッフの多大なる尽力によって乗り切られましたが、デジタル依存度の高い現代のサプライチェーンにおける「脆さと強靭さのバランス」について、業界全体に大きな教訓を残すこととなりました。
現在の復旧状況とセキュリティ再構築の現在地
2026年現在、アサヒグループは影響を受けたシステムの安全性を徹底的に検証し、段階的な復旧と運用再開を進めています。単に元の状態に戻すだけでなく、ゼロトラストセキュリティ思想に基づいたアクセス権限の見直し、エンドポイントの監視強化、そしてバックアップ体制の多重化など、次世代型防御モデルへの移行が急ピッチで進められています。
報道や専門家の指摘によると、近年のサイバー攻撃グループは身代金要求だけでなく、機密情報の窃取やサプライチェーンの攪乱を目的とするケースが増加しています。これに対抗するため、同社は外部のサイバーセキュリティ専門企業や関係行政機関との連携を密にし、インシデントレスポンス体制の高度化を図っています。
情報を見極めるための判断基準と世論の動向
こうした大規模なシステム障害やサイバー攻撃のニュースが流れる際、インターネット上やSNSでは様々な憶測や不確実な情報が飛び交う傾向があります。デマや誤情報に惑わされないためには、明確な判断基準を持つことが不可欠です。
情報を見極めるための主なチェック要点は以下の通りです:
- 公式発表の確認:企業が発信するプレスリリースや適時開示情報、信頼性の高い大手報道機関の記事を最優先のソースとする。
- ソースの曖昧な噂の排除:SNS上の伝聞や裏付けのない「関係者の証言」をうのみにせず、事実と推測を切り分けて捉える。
- 影響範囲の客観的評価:自社ブランドの信頼性や実際の業績への影響について、感情的な論調に流されず中立的な視点を維持する。
世論の反応としても、単なる批判に終始するのではなく、「自社がいつ標的になるか分からない」という危機感を背景に、日本企業全体のサイバーレジリエンス(回復力)向上を求める建設的な議論が主流となっています。
【アサヒサイバー攻撃現在】に関するよくある質問(FAQ)
Q1:アサヒグループのサイバー攻撃による商品供給や店頭への影響は現在どうなっていますか?
A1:発生初期には受発注や物流の一部で調整が生じましたが、現在は段階的なシステムの復旧と代替運用の定着により、商品の製造・供給体制は順次正常化に向かっています。
Q2:今回のシステム障害の原因は何だったのでしょうか?
A2:外部からの不正アクセスおよびランサムウェア等のサイバー攻撃を契機としたものであり、外部の専門調査機関と協力して詳細な手口や侵入経路の特定・フォレンジック調査が継続して行われています。
Q3:企業が今後同様のサイバー攻撃を防ぐためにはどのような対策が必要ですか?
A3:ゼロトラストアーキテクチャの導入、多層防御の徹底、サプライチェーン全体でのセキュリティ基準の共有、およびインシデント発生時の迅速な事業継続計画(BCP)の策定が不可欠とされています。
アサヒグループを襲ったサイバー攻撃とシステム障害の事例は、デジタル変革を推し進めるすべての企業に対して重要な警鐘と示唆を与えました。表面的な復旧作業にとどまらず、ガバナンスの強化、サプライチェーン全体の脆弱性監査、そしてインシデントに対する強靭な組織づくりの徹底が求められています。
2026年現在、企業活動の安全性を担保しながらいかにデジタルイノベーションを継続するかは、経営戦略の核心です。今後のアサヒグループの取り組みや、日本国内におけるサイバーセキュリティ対策の標準化の動きから目が離せません。